En la administración moderna de infraestructura, uno de los mayores desafíos es gestionar de forma eficiente y segura el acceso a múltiples servidores. A medida que crecen los entornos tecnológicos —ya sea en servidores locales, VPS, cloud pública o arquitecturas híbridas— también aumenta la complejidad operativa.
Administrar manualmente conexiones a servidores utilizando contraseñas, recordando direcciones IP, usuarios y puertos específicos rápidamente se vuelve poco práctico y riesgoso.
Aquí es donde entra en escena OpenSSH, una herramienta fundamental que, aunque muchas veces pasa desapercibida, es una de las piezas más importantes de la infraestructura moderna.
¿Qué es OpenSSH?
OpenSSH es una implementación libre y segura del protocolo SSH (Secure Shell), utilizada para acceder remotamente a sistemas, transferir archivos y automatizar tareas administrativas de forma cifrada.
Millones de servidores Linux y plataformas cloud utilizan OpenSSH diariamente.
El proyecto es mantenido por el OpenBSD Project y es ampliamente reconocido por su enfoque en seguridad y estabilidad.
El reto de administrar múltiples servidores
Imaginemos un entorno con varios servidores:
- servidores web
- bases de datos
- servidores de monitoreo
- entornos de staging
- instancias cloud
Sin una estrategia adecuada, un administrador podría terminar ejecutando comandos como:
ssh -i ~/.ssh/prod_key ubuntu@192.168.10.15 -p 2222repetidamente para cada servidor.
Esto genera problemas como:
- dificultad para escalar operaciones
- errores humanos
- exposición de credenciales
- poca automatización
- administración inconsistente
Mejores prácticas de seguridad: autenticación mediante claves
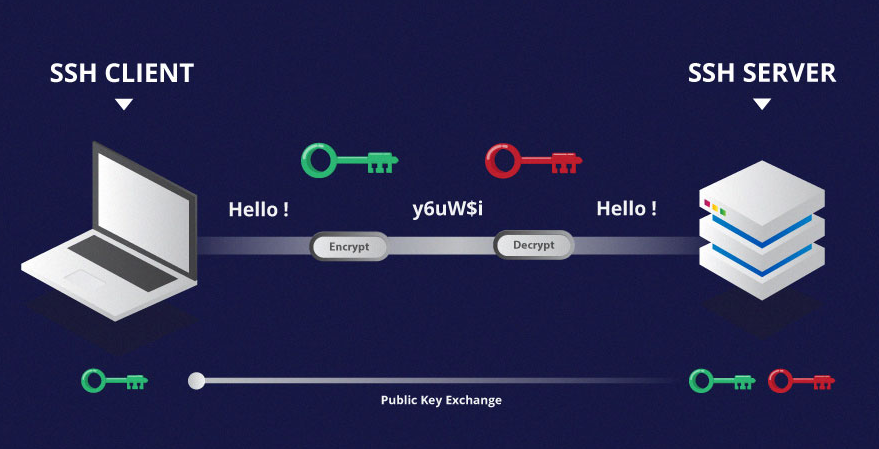
Una de las mejores prácticas actuales es evitar el uso de contraseñas para acceso remoto y utilizar autenticación basada en claves criptográficas.
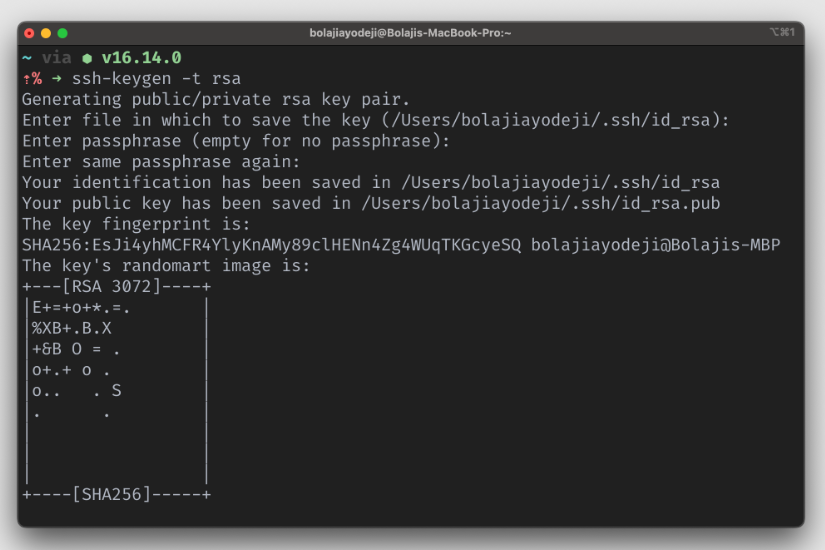
Con OpenSSH podemos generar pares de claves:
ssh-keygen -t ed25519o:
ssh-keygen -t rsa -b 4096Esto genera:
- clave privada
- clave pública
La clave pública se instala en el servidor y la clave privada permanece únicamente en el equipo del administrador.
Este enfoque ofrece ventajas importantes:
- mayor seguridad
- eliminación de contraseñas en accesos remotos
- automatización segura
- integración con herramientas DevOps
Verificando OpenSSH en Windows y Linux
Instalación de OpenSSH en Linux (Ubuntu)
En muchas distribuciones Linux, OpenSSH ya viene instalado por defecto. Sin embargo, si no está disponible, puede instalarse fácilmente.
En sistemas basados en Ubuntu o Debian:
sudo apt update
sudo apt install openssh-client -y
Verificación:
ssh -VSi además se desea permitir conexiones SSH entrantes hacia el servidor Linux, también puede instalarse el servidor OpenSSH:
sudo apt install openssh-server -yVerificación del servicio:
sudo systemctl status ssh
En Windows 11
En Windows 11 el cliente OpenSSH puede venir instalado o agregarse como característica opcional.
Verificación:
ssh -V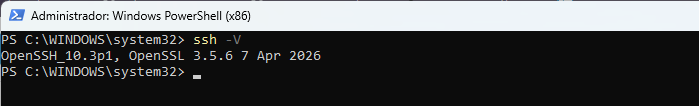
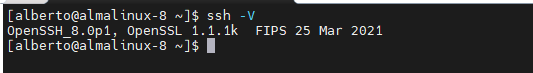
Si no está disponible, puede instalarse desde:
Add-WindowsCapability -Online -Name OpenSSH.Client~~~~0.0.1.0El archivo config: administración elegante de accesos
Una de las características más poderosas de OpenSSH es el archivo de configuración:
~/.ssh/configEjemplo:
Host debian-prod
    HostName 34.172.42.49
    User admin
    IdentityFile ~/.ssh/id_rsa

Host monitoring
    HostName 10.0.0.20
    User root
    IdentityFile ~/.ssh/monitoring_key
Ahora es posible conectarse simplemente con:
ssh debian-prodsin necesidad de recordar direcciones IP, usuarios o rutas de claves.
Herramientas incluidas en OpenSSH
OpenSSH incluye varias herramientas fundamentales:
ssh
Acceso remoto seguro:
ssh servidorscp
Copia segura de archivos:
scp archivo.txt servidor:/tmp/sftp
Transferencia interactiva de archivos:
sftp servidorssh-keygen
Generación de claves criptográficas:
ssh-keygen -t ed25519OpenSSH como base para automatización
Uno de los mayores beneficios de OpenSSH es que muchas herramientas modernas reutilizan automáticamente su configuración.
Por ejemplo:
- Visual Studio Code con Remote SSH
- Git sobre SSH
- scripts automatizados
- sincronización mediante rsync
- automatización DevOps
Esto permite estandarizar completamente el acceso remoto.
Integración con Ansible
Uno de los usos más poderosos de OpenSSH es junto a Ansible.
Si ya existe un archivo ~/.ssh/config, Ansible puede reutilizar automáticamente toda la configuración SSH.
Inventario simple:
[debian]
debian-prod
monitoring
Prueba de conectividad:
ansible debian -m pingResultado esperado:
debian-prod | SUCCESS => {
    "changed": false,
    "ping": "pong"
}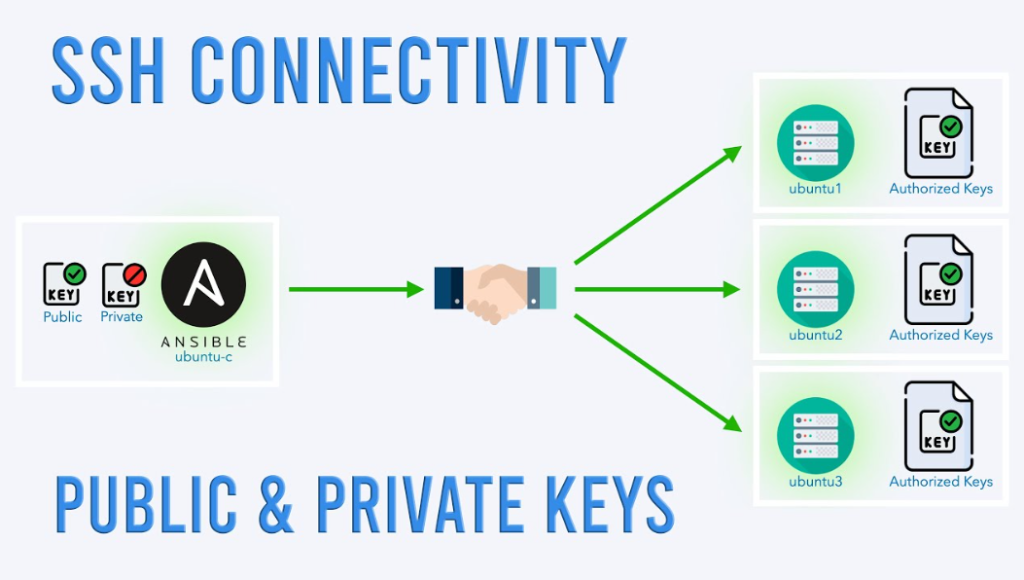
Ansible utilizará automáticamente:
- usuario
- clave privada
- puerto
- configuración SSH
definidos previamente en OpenSSH.
Esto simplifica enormemente la administración de infraestructura.
Conclusión
OpenSSH es mucho más que una herramienta para abrir terminales remotas.
Es una base sólida para:
- administración segura de infraestructura
- automatización
- DevOps
- acceso remoto estandarizado
- orquestación de servidores
Cuando se combina con buenas prácticas de seguridad y herramientas modernas de automatización, OpenSSH se convierte en una pieza esencial para cualquier administrador de sistemas o ingeniero de infraestructura moderno.
 Save as PDF
About the Author